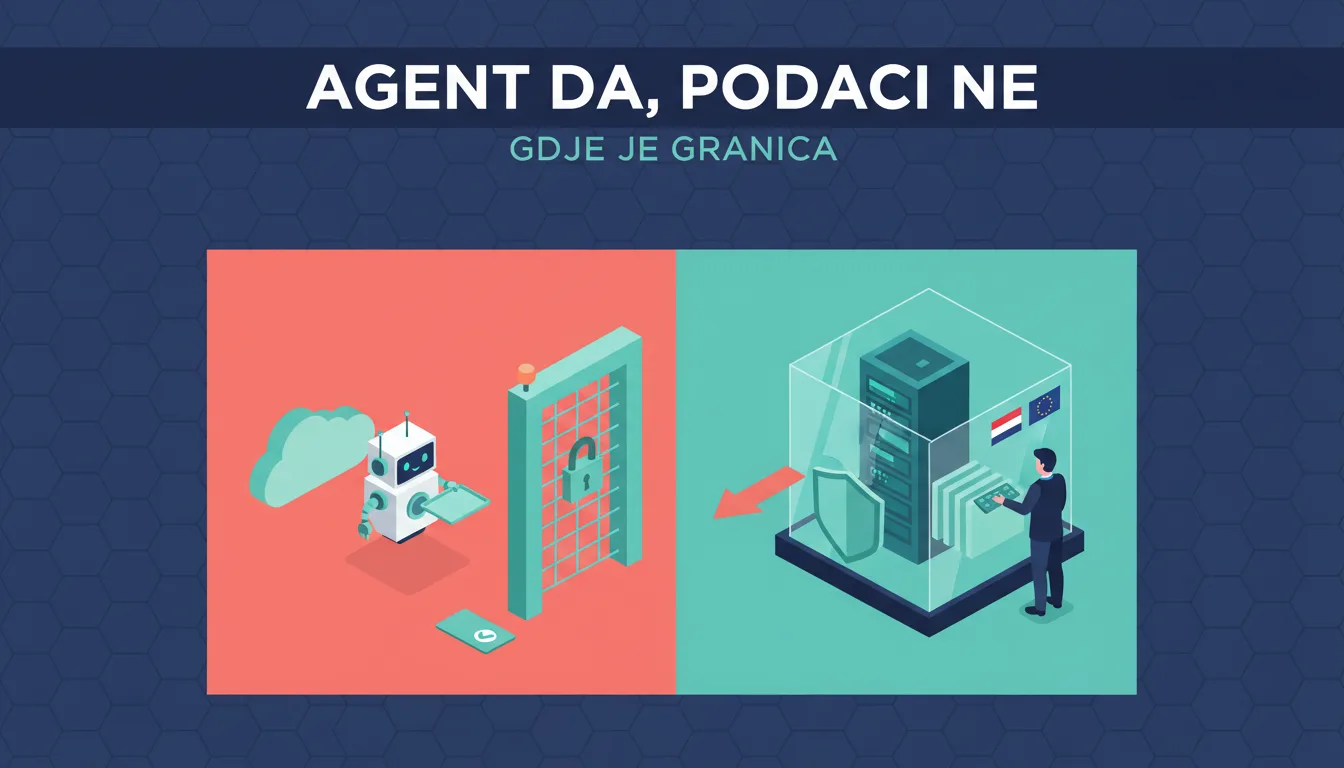
Do sada smo pisali o tome da korisnici sve češće šalju AI agente umjesto sebe i o tome kako ih ti agenti uopće pronalaze. Ostalo je najteže pitanje, i ono koje se u javnom sektoru mora riješiti prije svih ostalih:
Ako građanin dovede svog agenta na vašu stranicu, gdje završe podaci koje mu vaš sustav vrati?
Prvo razjasnimo tko je tu tko
Kad vaša organizacija koristi AI asistenta koji ste sami postavili, situacija je poznata: vi ste voditelj obrade, dobavljač je izvršitelj, ugovor o obradi to uređuje, a mjesto obrade znate i možete pokazati revizoru.
Kad korisnik dovede vlastitog agenta, slika se mijenja. Odluku o tome da će njegov upit i odgovor proći kroz sustav određenog proizvođača donio je on, u svom pregledniku, nad podacima kojima ionako ima pristup. Pravno je to bliže situaciji u kojoj netko sam prepiše svoj račun u ChatGPT nego situaciji u kojoj vi šaljete podatke trećoj strani.
To zvuči kao olakšanje, ali nije potpuno. Dva razloga:
- Zapisi u vašim sustavima gotovo nikad ne sadrže samo podatke tog korisnika. Prijava kvara ima ime prijavitelja, ali izvještaj ima i podatke drugih ljudi. Za te druge vi ste i dalje voditelj obrade.
- Vi određujete što je uopće moguće dobiti. Ako omogućite da agent jednim pozivom izvuče popis svih korisnika, teško je tvrditi da je odluku donio korisnik.
Drugim riječima: korisnik bira svog agenta, ali vi birate koliko podataka mu je uopće dostupno. Tu je vaša odgovornost, i tu se donosi odluka.
Što s prijenosom izvan EU
GDPR ne zabranjuje prijenos podataka izvan Unije apsolutno — uvjetuje ga odlukom o primjerenosti ili standardnim ugovornim klauzulama. Za velike američke pružatelje trenutno postoji okvir, ali njegova pravna stabilnost već je nekoliko puta bila predmet spora.
Za organizacije koje rade s podacima građana to je slaba utjeha. Praktična politika koju preporučujemo jednostavnija je od pravne rasprave: osjetljivi podaci ne izlaze iz vaše infrastrukture, bez obzira na to koji ih agent traži.
Kako se onda uopće otvoriti agentima
Odgovor nije „nikako“ ni „sve“. Odgovor je oblikovanje radnji tako da izlaz podataka bude minimalan po dizajnu. Četiri pravila koja se u praksi pokazuju dovoljnima:
1. Radnje koje unose imaju prednost pred radnjama koje iznose. Prijava kvara, slanje upita, zakazivanje termina — agent podatke donosi, gotovo ništa ne odnosi. To su ujedno i radnje koje korisniku najviše koriste.
2. Odgovor je status, ne dokument. „Prijava 2026-114 je u obradi, rok sedam dana“ rješava korisnikov problem jednako dobro kao cijeli spis, a ne iznosi ništa suvišno. Skupni izvoz podataka ne ide kroz agente. Nikad.
3. Za sve iza prijave — vaš kanal. Osobni računi, potrošnja, dokumentacija: tu ostaje vaš asistent koji radi na vašoj infrastrukturi i u kojem znate gdje je svaki podatak. Otvaranje tog dijela vanjskim agentima nije nužno i nije preporučljivo.
4. Prekidač je na vama. Svaka organizacija mora moći sama odlučiti je li taj sloj uključen i u kojem opsegu. Ono što je razumno za obrt nije nužno razumno za grad.
Što traži EU AI Act
Obveze transparentnosti iz članka 50. primjenjuju se od 2. kolovoza 2026. i znače da korisnik mora znati da razgovara s AI sustavom. Kad korisnik dovede vlastitog agenta, ta obveza pada prije svega na proizvođača tog agenta — korisnik zna što je pokrenuo.
Za vas ostaju dvije stvari, i obje su praktične:
- Vaš vlastiti asistent mora se jasno predstaviti kao AI. To je i dalje vaša obveza.
- Zapis mora biti pošten. Ako je prijavu ili rezervaciju izvršio agent u ime korisnika, to mora tako i pisati u vašem sustavu. Bez toga za godinu dana nećete moći razlikovati što je učinio čovjek, a što stroj — a to je pitanje koje će vam netko postaviti.
Dio pravila za visokorizične sustave odgođen je na prosinac 2027., no transparentnost i evidencije nisu odgođene i vrijede sada.
Zašto je ovo zapravo prednost, a ne prepreka
Postoji čitanje po kojem dolazak vanjskih agenata poništava priču o suverenitetu podataka. Mislimo da je točno obrnuto.
Kad građanin može birati hoće li razgovarati s vašim asistentom ili poslati svog, jedini način da ta odluka bude sigurna jest da vi kontrolirate što se iz sustava uopće može dobiti. Organizacija koja ima uredan sloj podataka, jasna pravila i infrastrukturu koju može pokazati, otvara vrata bez rizika. Ona koja to nema, otvara ih naslijepo.
KomunalAI je od početka građen s podacima koji ne napuštaju Hrvatsku, uz GDPR, EU AI Act te norme ISO 9001 i ISO/IEC 27001 (DNV). Za organizacije kojima treba više, dostupan je i namjenski model na rezerviranom resursu ili instalacija na vlastitoj lokaciji. Isti taj sloj određuje i granicu prema vanjskim agentima — pa se odluka donosi jednom, a vrijedi za sve kanale.
Vrijedi naglasiti i ovo: postavljanje granice prema agentima nije vezano uz to imate li AI asistenta. Radimo analizu i preporuke, uređivanje strukturiranih podataka i vidljivosti (SEO, AEO, GEO) te postavljanje i ograničavanje sloja radnji za agente — na postojećoj stranici ili u aplikaciji, kroz WebMCP i MCP. Organizacija koja je odlučila da asistenta ne želi i dalje mora odlučiti što njezin sustav daje tuđim agentima. Taj posao radimo neovisno.
O ovome razgovaramo i na susretu u Coworkingu Pula 12. studenoga, u razgovoru s ljudima iz gradova, općina i komunalnih društava. Ako u međuvremenu želite proći kroz konkretnu situaciju u svojoj organizaciji, javite nam se.
Pitanje nije hoćete li koristiti AI. Pitanje je hoćete li vi biti u tom razgovoru — i hoćete li znati što je iz njega izašlo.
Izvori
- Uredba (EU) 2024/1689 o umjetnoj inteligenciji, članak 50.
- Uredba (EU) 2016/679 (Opća uredba o zaštiti podataka), poglavlje V.
- W3C Web Machine Learning Community Group, nacrt specifikacije WebMCP, srpanj 2026.
- Sveučilište u Washingtonu, sigurnosna analiza preglednika s AI agentima, srpanj 2026.